

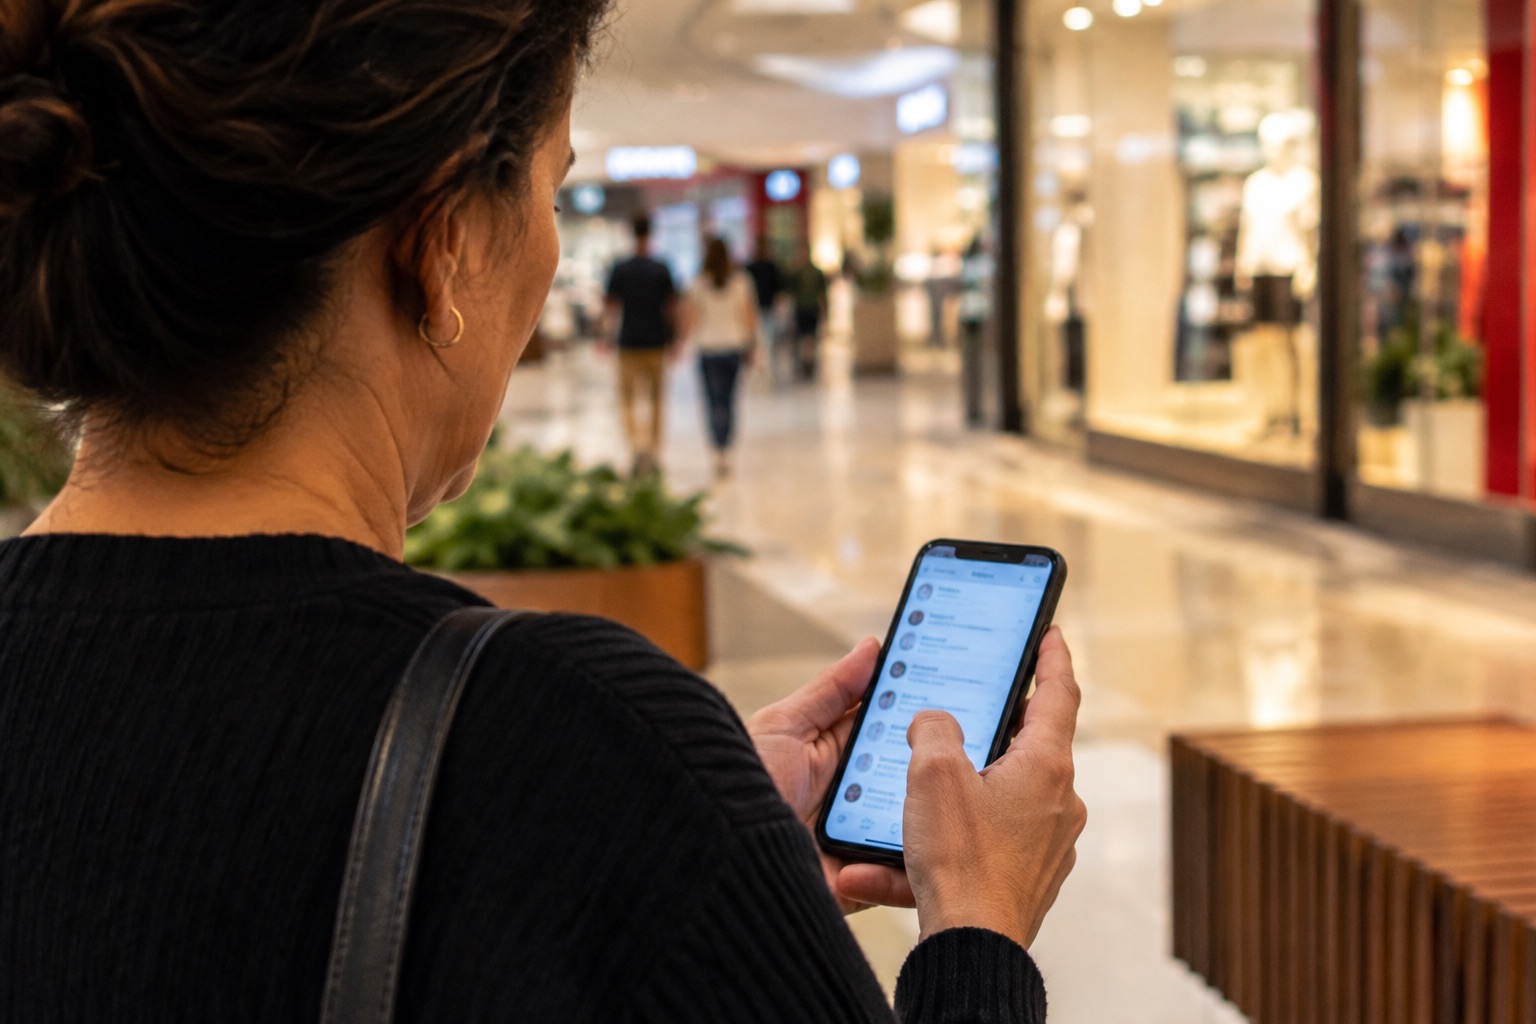
A evolução da cibercriminalidade no Brasil ganhou traços cada vez mais psicológicos e personalizados. Com abordagens elaboradas para manipular emoções, os golpes de engenharia social continuam fazendo milhares de vítimas e ampliando os prejuízos financeiros da população. Segundo dados do Santander referentes ao primeiro semestre de 2026, as fraudes envolvendo sites falsos, WhatsApp e redes sociais lideram o ranking de contestações feitas por clientes da instituição.
A estratégia dos criminosos consiste em explorar os próprios canais oficiais de relacionamento para gerar confiança. Golpistas se passam por gerentes bancários em mensagens privadas ou replicam fielmente ofertas e interfaces da instituição em páginas fraudulentas, induzindo transferências e o fornecimento de dados confidenciais.
Segundo Leandro Granja, CISO (Diretor de Segurança da Informação) do Santander, o maior desafio atual da biossegurança e defesa digital é intervir no momento em que a vítima está sob forte apelo emocional.
“O Santander passou a atuar no momento exato da decisão do cliente, com alertas preventivos durante transações sensíveis e mecanismos adicionais de confirmação. É uma forma de tirar o cliente dessa ‘hipnose’ e evitar que o golpe se concretize”, explica Granja.
A evolução da falsa central
Outro destaque do levantamento foi o golpe da falsa central, que assumiu novas táticas no último período. Criminosos passaram a contatar correntistas via WhatsApp simulando procedimentos de “prova de vida”, bloqueios do ID Santander ou validações de segurança para aumentar a taxa de sucesso da fraude.
De acordo com o executivo, o crime organizado combinou o uso de vazamentos de dados pessoais com a simulação perfeita de atendimento legítimo, exigindo respostas tecnológicas em tempo real. O banco utiliza inteligência artificial no combate a fraudes há quase 30 anos, evoluindo de modelos analíticos nos anos 2000 para um ecossistema integrado que reúne machine learning, biometria comportamental, análise de transações instantâneas e verificação de dispositivos 24 horas por dia.
O ranking dos golpes no 1º semestre de 2026
- Site Falso: Criação de domínios clonados de bancos e e-commerces.
- WhatsApp: Perfil falso usando foto de familiares exigindo Pix urgente.
- Redes Sociais: Invasão de perfis para oferta de anúncios com preços irrisórios e links patrocinados falsos.
- Falso Investimento: Promessas de rentabilidade fora da realidade do mercado por supostos corretores.
- Falsa Central: Ligações e mensagens simulando o SAC ou setor de segurança do banco.
Guia de Proteção: Como não cair nas principais armadilhas
| Tipo de Golpe | Como Funciona | Principal Recomendação de Segurança |
| Site Falso | Páginas clonadas que imitam marcas conhecidas e bancos para roubar credenciais. | Verifique a URL do navegador e o selo de segurança (cadeado). Evite clicar em links externos. |
| Golpistas usam foto de conhecidos alegando emergência e troca de número. | Ligue para a pessoa (via chamada telefônica comum) antes de fazer qualquer transferência Pix. | |
| Redes Sociais | Anúncios patrocinados com descontos irreais ou perfis invadidos prometendo ganhos. | Ative a autenticação em duas etapas na rede social e confirme ofertas nos sites oficiais. |
| Falso Investimento | Propostas de lucro rápido apresentadas por supostos gerentes ou corretores. | Desconfie de rentabilidade garantida e consulte o cadastro do agente na CVM. |
| Falsa Central | Chamadas informando sobre “compras suspeitas” para induzir transferências de cancelamento. | Lembre-se: o banco nunca liga solicitando senhas, códigos ID ou transferências de estorno. |


Leave a Reply